
Come ridurre la superficie di attacco di WordPress e preparare la risposta agli incidenti
2 Settembre 2026 · Guide
L’hardening di WordPress è il lavoro con cui riduci le possibilità di accesso e modifica non necessarie al sito. Riguarda il software e le persone che lo gestiscono, compresi i fornitori. Per un’azienda industriale significa proteggere anche il catalogo e il canale da cui arrivano richieste con disegni o informazioni di progetto.
Il risultato da ottenere
Il risultato atteso è un’installazione WordPress in cui ogni componente esposto ha una ragione d’uso, gli accessi privilegiati sono limitati e il team sa come contenere e ripristinare il servizio. Hardening e risposta agli incidenti vanno progettati insieme: ridurre i punti d’ingresso non elimina la necessità di rilevare una compromissione.
Inventariare superficie e responsabilità
Core, temi, plugin, utenti, hosting, DNS, CDN, email, API e integrazioni devono avere owner e stato. Ciò che non è conosciuto non può essere mantenuto.
Gestire aggiornamenti e provenienza del software
Core e componenti devono essere aggiornati con test e rollback proporzionati al rischio. WordPress raccomanda l’uso di release e fonti ufficiali; plugin abbandonati o duplicati aumentano esposizione.
Proteggere identità e accessi
Account individuali, ruoli minimi, password forti, autenticazione aggiuntiva, revoca e logging riducono il rischio. Le credenziali condivise impediscono attribuzione e revoca selettiva.
Ridurre privilegi e modifiche applicative
Permessi file, protezione di `wp-config.php`, disabilitazione dell’editor quando appropriato, validazione input e escaping output limitano impatto. Le modifiche dirette in produzione devono essere evitate.
Integrare HTTPS, backup, logging e monitoring
HTTPS protegge trasporto ma non risolve ogni rischio. Backup offsite, log disponibili, monitoraggio di integrità e alert permettono rilevazione e recupero.
Preparare incident response e apprendimento
Contenimento, acquisizione delle evidenze, pulizia, rotazione credenziali, restore, comunicazione e verifica devono essere definiti prima dell’incidente. Il ripristino senza rimozione della causa può reintrodurre il problema.
Matrice decisionale
| Dimensione | Dato o oggetto | Decisione | Cautela |
|---|---|---|---|
| Inventario | Core, plugin, temi, utenti | Visibilità | Owner |
| Aggiornamenti | Versioni e supporto | Riduzione vulnerabilità | Test/rollback |
| Accessi | Ruoli, MFA, credenziali | Least privilege | Revoca |
| Codice | Input, output, custom code | Riduzione rischio | Review |
| Infrastruttura | HTTPS, file, server | Protezione | Configurazione |
| Risposta | Log, backup, runbook | Recupero | Test |
Sequenza operativa
1. Censire componenti, account e dipendenze..
2. Rimuovere software e utenti non necessari..
3. Definire policy di aggiornamento e staging..
4. Applicare least privilege e protezione accessi..
5. Verificare file, configurazioni, HTTPS e codice..
6. Configurare logging, alert e backup offsite..
7. Scrivere runbook di incidente e contatti..
8. Eseguire test di restore e simulazione..
Al termine della sequenza devono risultare consultabili l’elenco dei componenti rimasti, gli account revocati, l’esito dei controlli di configurazione e una prova di ripristino. Se un plugin non può essere aggiornato o un accesso non può essere ristretto, la relativa esposizione va trattata esplicitamente anziché considerare conclusa la messa in sicurezza.
Come misurare il lavoro
- Componenti obsoleti o senza owner
- Utenti privilegiati e account condivisi
- Tempo di applicazione aggiornamenti critici
- Alert verificati e falsi positivi
- Successo e tempo dei restore
- Incidenti, cause e azioni chiuse
La lettura cambia in base alla causa: meno alert può indicare una configurazione più pulita oppure un monitoraggio inattivo; un restore rapido è utile solo se la copia è integra e non reintroduce la compromissione. Per questo ogni dato va ricondotto al controllo WordPress che dovrebbe confermare e all’azione prevista in caso di scostamento.
Scenario applicativo
Un sito utilizza molti plugin, account amministratore condivisi e backup nello stesso hosting. Dopo una compromissione viene ripristinata una copia, ma la vulnerabilità resta.
Il piano riduce componenti, assegna account individuali, aggiorna software, separa backup e definisce un runbook che include analisi della causa e rotazione delle credenziali.
Criteri di completamento
| Livello | Condizione | Evidenza |
|---|---|---|
| Fondamenta | Perimetro, definizioni e owner approvati | Brief, RACI e fonti |
| Implementazione | Configurazioni o contenuti testati | QA, log o versione |
| Adozione | Il processo viene usato dalle persone previste | Dati e osservazione |
| Risultato | Gli indicatori cambiano senza effetti indesiderati | Dashboard e verifica |
| Manutenzione | Esistono trigger e data di revisione | Calendario e backlog |
Errori da evitare
- Installare molti plugin di sicurezza senza una strategia.
- Usare account admin condivisi.
- Aggiornare senza backup o test.
- Conservare copie nello stesso scenario di guasto.
- Considerare HTTPS una protezione completa.
- Ripristinare senza eliminare la causa.
Prioritizzare gli interventi con scenari di compromissione
Non tutti i punti esposti hanno lo stesso peso. Una funzione inutilizzata raggiungibile da Internet, un account amministrativo senza uso corrente e un plugin che elabora upload meritano attenzione diversa da un componente isolato e non esposto. La priorità può essere stabilita descrivendo, per ogni elemento, come sarebbe raggiunto, quale privilegio offrirebbe e quali dati o servizi coinvolgerebbe.
Conviene partire da pochi scenari concreti: furto di una credenziale WordPress, compromissione del pannello hosting, modifica malevola di un plugin o perdita del database. Per ciascuno si segue il percorso dall’accesso iniziale al possibile impatto e si verifica dove esistono barriere, segnali di rilevazione e possibilità di recupero. Questo evita di accumulare controlli che coprono tutti lo stesso rischio lasciandone altri scoperti.
La gravità non va dedotta solo dalla notorietà di una vulnerabilità: contano anche la versione realmente installata, la raggiungibilità della funzione e i privilegi del processo web. Se una misura compensativa è temporanea, va indicato che cosa protegge e fino a quando può essere considerata accettabile.
- Quale accesso permetterebbe di modificare file, utenti o contenuti?
- Quali log resterebbero disponibili se WordPress non fosse più affidabile?
- Chi può revocare sessioni, chiavi API e credenziali di hosting?
- La copia scelta per il restore precede l’attività sospetta ed è separata dal guasto?
- Quali integrazioni, come moduli, SMTP o webhook, richiedono una rotazione coordinata?
Provare il runbook senza attendere un incidente
Una simulazione può iniziare da un alert plausibile, per esempio la creazione inattesa di un amministratore. Chi riceve l’avviso deve individuare il sito interessato, conservare i dati utili, limitare l’accesso e decidere se attivare una pagina di manutenzione o un ambiente pulito. Non serve alterare la produzione: è sufficiente usare copie controllate e annotare i passaggi che dipendono da una sola persona, da credenziali mancanti o da istruzioni non aggiornate.
La prova si conclude verificando anche il ritorno in servizio: autenticazione, moduli, invio email, cache, cron e integrazioni essenziali. I tempi rilevati servono per rendere realistiche le aspettative interne, non come promessa. Le lacune emerse diventano attività precise, come esportare i log fuori dal server, creare un accesso di emergenza custodito o documentare la rotazione delle chiavi.
Gli accessi da controllare fuori da WordPress
Un elenco degli amministratori del sito lascia fuori chi può modificare il dominio o entrare nel pannello hosting. Parti dai contratti dei fornitori e ricostruisci chi controlla questi servizi. L’azienda deve poter recuperare gli accessi quando cambia agenzia o quando il referente abituale non è disponibile.
La mappa nell’infografica distingue tre accessi con effetti diversi sul servizio:
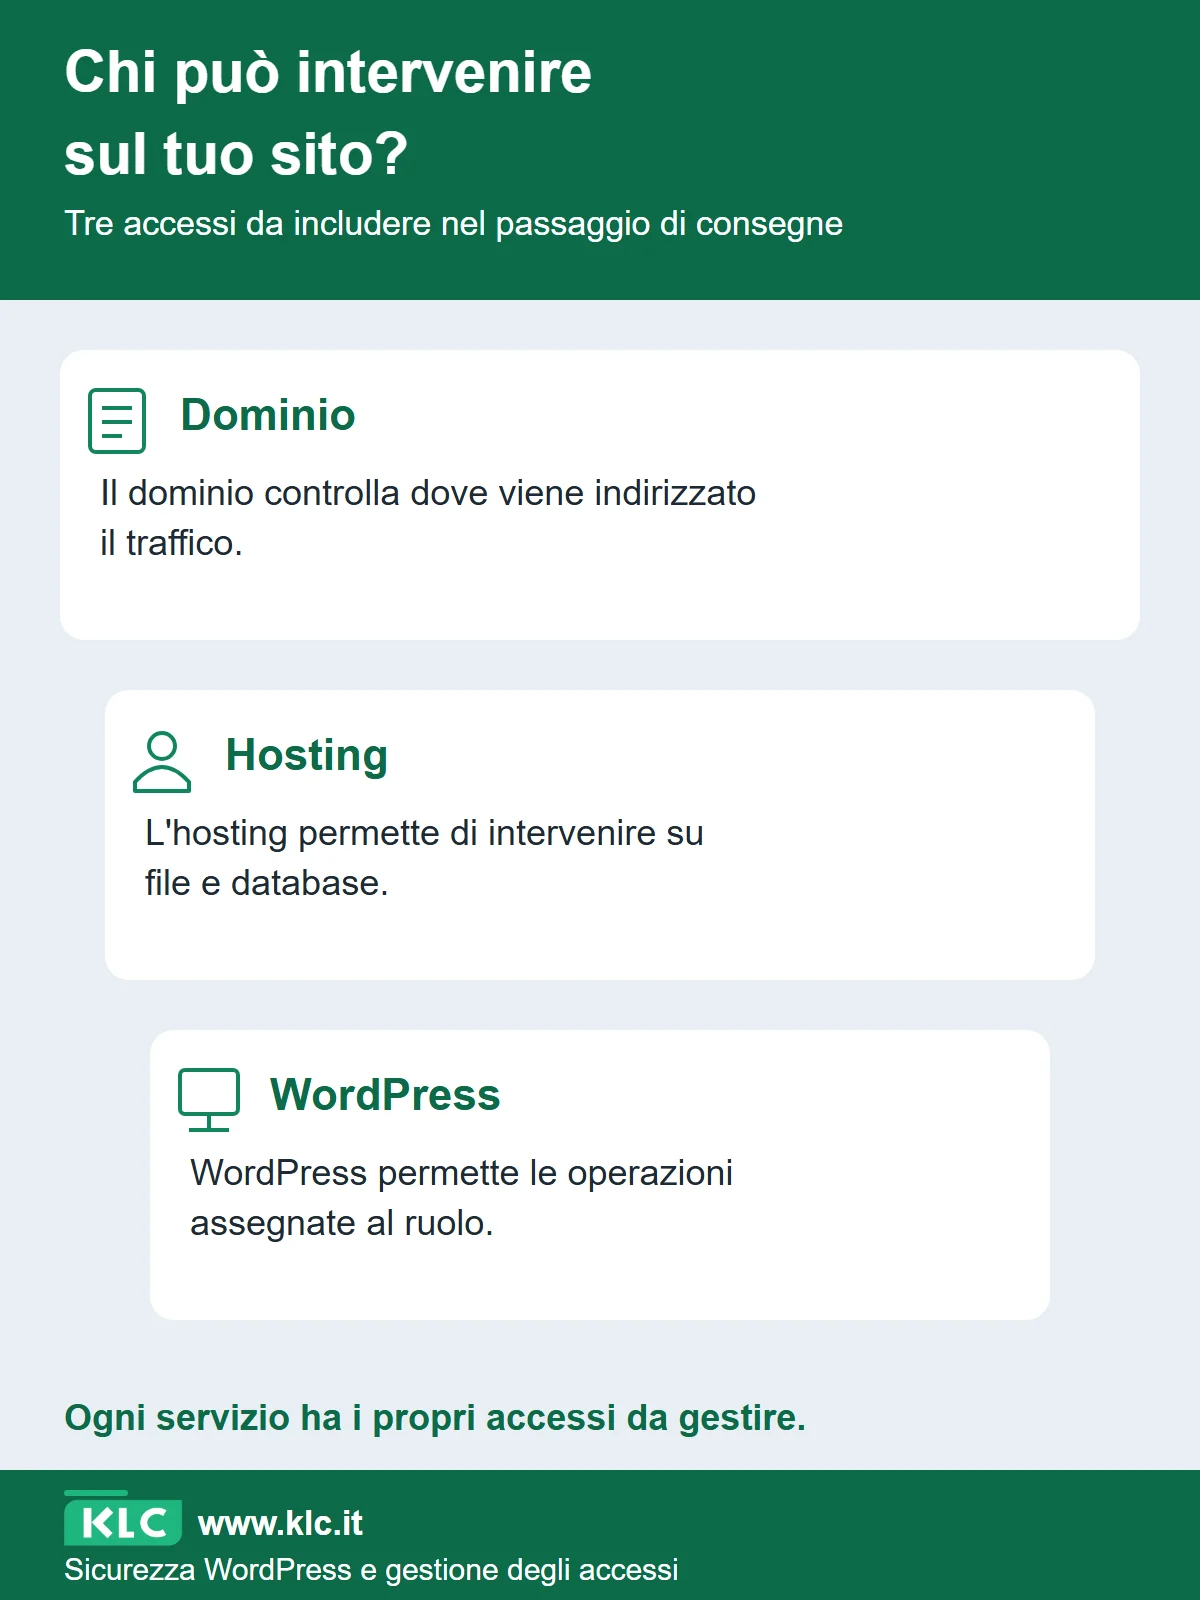
Scarica l’infografica (PNG ad alta risoluzione)
Incorpora l’infografica nel tuo sito
Puoi ripubblicare l’infografica usando questo codice, con il collegamento alla guida originale.
- Il dominio controlla dove viene indirizzato il traffico.
- L’hosting permette di intervenire su file e database.
- WordPress permette le operazioni assegnate al ruolo.
La protezione dell’amministratore WordPress non copre automaticamente gli altri due accessi. Nel pannello hosting possono esserci credenziali usate dall’agenzia per pubblicare il sito. L’indirizzo che riceve le email di recupero deve essere presidiato dall’azienda e protetto, perché può permettere di riprendere il controllo di un account.
La fine di un incarico è un momento delicato
Un fornitore ha terminato l’inserimento del catalogo, ma il suo utente amministratore è ancora attivo. Prima di eliminarlo, il referente tecnico controlla se quell’account è usato da un’integrazione e come attribuire i contenuti pubblicati. Poi assegna al servizio eventualmente necessario credenziali dedicate e revoca l’accesso personale che non serve più.
Le credenziali comuni possono essere rimaste in un vecchio documento condiviso. Cambiare soltanto la password dell’utente personale non risolve questo caso. Il passaggio di consegne deve comprendere gli accessi tecnici utilizzati per il lavoro, con la revoca o la sostituzione di quelli condivisi fra più persone.
Se una chiave è usata da un’integrazione attiva, prepara la sostituzione con chi gestisce il servizio e prova il collegamento prima di considerare chiuso il lavoro. Una rotazione improvvisata può interrompere l’invio delle richieste al CRM. Al termine, il vecchio accesso non deve più funzionare.
Le copie di prova possono contenere richieste vere
Una copia del sito usata per provare un aggiornamento può includere moduli compilati e allegati dei clienti. Prima di consegnarla a un fornitore, il tecnico rimuove o sostituisce i dati che non servono al test. Le email automatiche e i collegamenti ai sistemi aziendali vanno configurati per evitare invii reali dalla copia.
Le credenziali della prova devono essere diverse da quelle del sito pubblico. L’ambiente resta accessibile soltanto a chi ci lavora e viene chiuso quando non serve più, dopo aver salvato gli esiti utili. Lasciare una copia dimenticata espone software che nessuno sta più aggiornando.
Un avviso deve raggiungere una persona disponibile
Un allarme inviato alla casella del solo sviluppatore assente può restare senza risposta. Prepara un recapito alternativo del fornitore e indica chi, in azienda, può autorizzare l’interruzione del sito. Una prova di contatto permette di scoprire numeri o indirizzi non più validi prima dell’emergenza.
Durante un sospetto incidente, il responsabile annota quando è comparso il segnale e coinvolge chi può leggere i log e limitare gli accessi. Le modifiche e le cancellazioni improvvisate possono perdere informazioni utili all’analisi. Il referente tecnico coordina il contenimento e la raccolta dei dati, usando i recapiti preparati senza dipendere dall’accesso al sito compromesso.
Domande frequenti
WordPress è insicuro per natura?
Come ogni piattaforma, richiede configurazione, aggiornamento e manutenzione; molte compromissioni coinvolgono componenti, credenziali o pratiche deboli.
Serve un plugin di sicurezza?
Può aggiungere controlli, ma non sostituisce aggiornamenti, accessi, backup, hosting e procedure.
Quanto spesso fare un audit?
Continuamente sui segnali essenziali e periodicamente in modo approfondito, oltre che dopo cambi e incidenti.
Approfondisci il servizio: Hosting gestito.